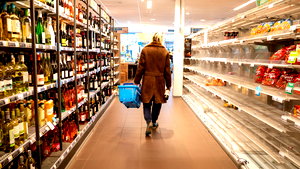
Lege winkelrekken in de supermarkt na een cyberaanval? Voor een aantal Belgische winkels was het deze week plots realiteit. Hackers slaagden erin de koelsystemen te manipuleren, waardoor de temperaturen stegen en producten massaal moesten worden weggegooid. Ook in het buitenland zijn winkels getroffen. Het toont aan dat organisaties zich niet alleen meer mogen focussen op het beschermen van hun systemen. Ze moeten ook weten wat belangrijk is om de business te herstellen. En die oefening begint lang voordat het noodlot toeslaat.
Sinds enkele jaren adviseert de overheid burgers om een noodpakket samen te stellen. Concreet moet zo’n pakket ervoor zorgen dat we minstens de eerste 72 uur in een noodsituatie zelfstandig kunnen overleven. Bijvoorbeeld door voldoende drinkwater te voorzien of voedsel dat lang genoeg houdbaar is. Op het eerste gezicht lijkt het moeite voor niets … tot er plots toch iets gebeurt.
Ook bedrijven die hun business draaiende moeten houden, hebben een soort noodpakket nodig. Veel organisaties beseffen intussen wel dat een cyberincident niet volledig te vermijden valt. Maar wat nog niet genoeg aandacht krijgt, is wat er moet gebeuren als het effectief fout gaat. Wat is er zeker nodig om de eerste uren en dagen door te komen? Het is het concept van een Minimal Viable Business (MVB): een minimale versie van een organisatie die kan blijven functioneren en klanten van de belangrijkste diensten blijft voorzien.
Om dit mogelijk te maken moeten bedrijven eerst een stapje terugzetten en nadenken over wat de business inhoudt en wat belangrijk is. Wat doet je organisatie? Welke activiteiten zijn essentieel? Welke mensen, processen, systemen en data heb je nodig om de eerste momenten van een storing te overbruggen? En hoe kan je de activiteiten nadien beginnen herstellen? Stel jezelf niet de vraag wat moet gebeuren om meteen weer op volle capaciteit te draaien, maar wel wat nodig is om de belangrijkste activiteiten voort te zetten en als organisatie te overleven.
Hoe bouw je een Minimal Viable Business?
Bedrijven moeten met andere woorden de weg terug in kaart brengen. De aanval op de koelkasten in Belgische en Europese supermarkten bewijst hoe kwetsbaar organisaties zijn, zeker nu ook OT-systemen in het vizier van cybercriminelen komen. Bovendien hebben OT-aanvallen rechtstreeks impact op de operationele activiteiten van een organisatie. Beveiliging alleen volstaat niet meer. Maar hoe maak je van je bedrijf dan een Minimal Viable Business? Vier elementen zijn belangrijk.
Eerst moet je weten wat je kritieke data is. Dat is de informatie die omzet genereert en zorgt voor veiligheid, compliance en klantvertrouwen. Welke gegevens heb je nodig om de business voort te kunnen zetten en waar kan je die terugvinden als de systemen uitvallen? Een tweede element van een Minimal Viable Business heeft te maken met kritieke identiteiten en toegangsrechten. Dit zijn de accounts, privileges en authenticatiepaden die helpen om terug controle te krijgen. Wie mag beslissingen nemen of wijzigingen doorvoeren?
Dan volgen de kritieke services, ofwel de bedrijfsprocessen die garanderen dat de organisatie ook onder druk operationeel kan blijven. Welke diensten zijn essentieel en in welke volgorde moeten ze beschikbaar zijn? Dat laatste kan behoorlijk complex zijn en verschilt ook van organisatie tot organisatie. Een ziekenhuis heeft immers andere prioriteiten dan een supermarkt, een logistieke speler of een datacenter. In een supermarkt heeft het weinig zin om je winkels te openen als er geen voorraad beschikbaar is. Daar ligt de prioriteit dus bij het herstellen van de distributiecentra en de levering aan winkels, zodat ze desnoods met een verminderde capaciteit kunnen hervatten.
Tot slot zijn er de kritieke afhankelijkheden: cloud, SaaS, netwerken, leveranciers en platformen die voor de andere drie elementen essentieel zijn.
Impact bepaalt wat kritiek is
Hoe bepaal je wat kritiek is? Daarvoor kijk je naar de impact op verschillende niveaus indien een service zou wegvallen. Het eerste wat getroffen wordt, is het vertrouwen van klanten en partners die niet meer op je organisatie kunnen rekenen. Vervolgens valt de omzet weg, aangezien je niet kunt verkopen. Dan volgt de veiligheid als je geen vertrouwen meer hebt in je eigen systemen. En tot slot verlies je de controle. De weg terug verloopt meestal in de omgekeerde richting.
Weet je wat er in je systemen gebeurt en wie toegang heeft? Kan je je identiteit herstellen en terug beslissingen nemen? Zodra de controle terug is, volgt de vraag of je systemen en activiteiten veilig kunt uitvoeren zonder dat iemand daar schade van ondervindt. Je mag systemen niet opstarten als je niet zeker bent dat je vanaf een veilige toestand kunt herbeginnen. In een volgende fase zorg je ervoor dat je opnieuw kunt verkopen en factureren. Pas daarna ben je klaar om het vertrouwen van klanten en andere stakeholders terug te winnen.
Wees voorbereid en beperk de impact
Heel dat traject moet voorafgaand aan een cyberincident bekend zijn. Ga na wat binnen één uur na een aanval hersteld moet zijn, wat nodig is voor je opnieuw kunt connecteren, wie onder druk beslissingen neemt en wat belangrijk is om te bewijzen dat je terug klaar bent. Vaak is in zo’n situatie externe expertise een pluspunt. Een partij die onder druk kan werken en alles zo objectief mogelijk kan beoordelen. Uiteindelijk ligt de verantwoordelijkheid om knopen door te hakken dan nog steeds bij de CEO. Zorg er ook voor dat je alles regelmatig oefent en test.
Soms moeten we ons ook durven afvragen of we niet te ver zijn gegaan in het automatiseren. Als iets verbonden is met het internet, creëren we altijd een risico. Is het echt nodig dat koelsystemen op afstand kunnen worden bediend? En zo ja, is er dan voldoende nagedacht over wie wijzigingen mag uitvoeren en hoe gecontroleerd wordt of die wijzigingen geautoriseerd zijn?
In een geconnecteerde wereld is het hoe dan ook belangrijk dat we op het ergste zijn voorbereid. De centrale vraag is niet meer of je back-ups hebt en of je kunt herstarten. In een Minimal Viable Business herstel je eerst wat het meest belangrijk is. Dat kan alleen als je weet welke impact het wegvallen van een proces heeft op je organisatie, je klanten of de samenleving. Cyberincidenten zijn onvermijdelijk geworden, maar permanente disruptie hoeft dat niet te zijn.
Edwin Weijdema, Field CTO EMEA bij Veeam en Cybersecurity Lead
Wil je meer technieuws ontvangen? Schrijf je in op onze wekelijkse Tech Insider-nieuwsbrief
Volg Business AM ook op Google Nieuws
Wil je toegang tot alle artikelen, geniet tijdelijk van onze promo en abonneer je hier!